JNUC 2026アフターレポート:Jamfの最新機能と、これからのAppleデバイス管理
2026年9月23日〜25日、Appleデバイス管理者やITリーダーが集うJamfのユーザカンファレンス「JNUC 2026(Jamf Nation User Conference)」が、米国ミズーリ州カンザスシティにて開催されました。
JNUCは、Jamf社が毎年米国のさまざまな都市で開催する数千人規模のイベントで、Appleデバイスの管理・運用やJamf製品の最新情報、活用事例などを共有する貴重な場となっており、JNUC 2026ではTooメンバーの米光・鳥元も登壇しました。
JNUC 2026後には、現地で得られた知見、空気感を共有するアフターレポートイベントを、株式会社Too 虎ノ門オフィスにて、弊社のお客様をお招きし開催いたしました。
アフターレポートイベントでは、JNUC 2026での基調講演やTooセッションの振り返り、注目セッションの紹介などを通じて、Macを利用されるお客様に役立つ情報をお届けしました。
本ブログでは、アフターレポートイベントの内容についてご紹介します。
 基調講演で発表されたJamfの最新機能
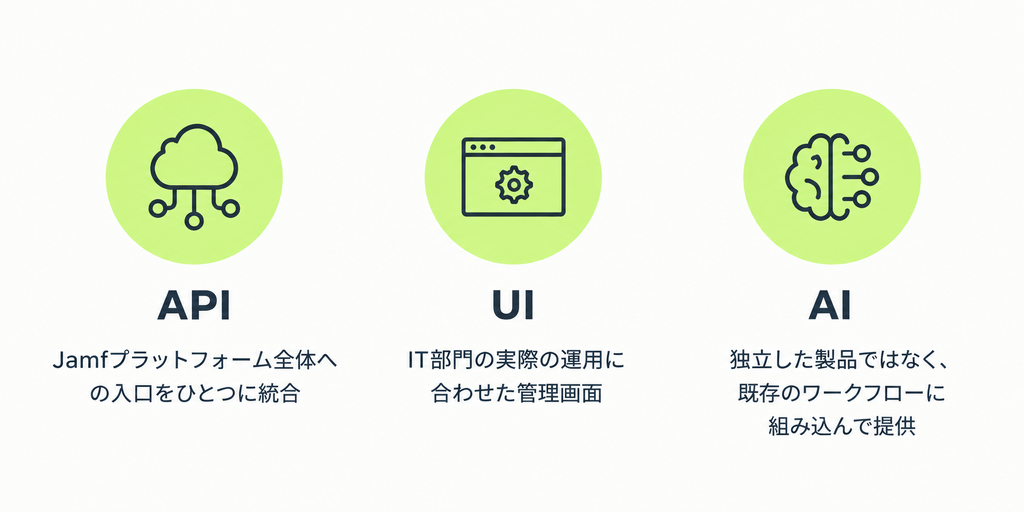
今回の基調講演では、「Power Up!」をテーマに、API・UI・AIの3領域を軸とした機能強化が発表されました。
デバイス管理の効率化に加え、設定管理の自動化やAI利用の可視化、セキュリティ運用の高度化など、Jamfのプラットフォームが進化していることが示されました。
Blueprintsの機能拡充:条件に応じた設定管理とアプリ管理
Blueprintsでは、ユーザやOSなどの条件に応じた構成の自動切り替えや、デバイスごとのレポート・詳細な監査ログへの対応が発表されました。また、BlueprintsからJamf App CatalogやApp Storeのアプリ配布・アップデートを一元管理する機能も紹介されました。
もちろん配布したアプリを自動的に最新バージョンで維持することも可能です。
2026 Q4 リリース予定です。
Platform API Gateway/Terraform:設定管理のコード化
Platform API Gatewayのアップデートとして、JamfのAPIアクセスを単一の認証方式とエンドポイントに集約する仕組みが紹介されました。また、Terraformによって、Jamfの設定を「コードのように扱う」運用も可能になり、Gitによるバージョン管理やPull Requestによるレビュー、承認フローなど、DevOpsの考え方をAppleデバイス管理へ取り入れられるようになっています。
Jamf Routines:デバイス管理の自動化
Jamf Routines(※1)は、Jamf環境で発生したイベントをトリガーとして、後続処理を自動化する仕組みです。
今回新たに、デバイス登録以降の情報取得、AppleCareの保証確認、Slackへの通知、資産台帳の更新など、複数システムにまたがる処理をノーコードで自動化する機能が紹介されました。
2027 Q1 リリース予定です。
※1 Jamf Routinesの利用には、以下のライセンス・環境が必要です。
Jamf for Mac / Jamf for Mobile (デバイスの最小要件が適用されます)/Jamf Business プラン/Jamf Enterprise プラン
Jamf AI Governance:組織内のAI利用を可視化・管理
現在、IT部門への申告無く利用される「Shadow AI」が問題視されています。
これに対応するのがAI Governance(※2)です。どのAIを誰がどのように利用しているのか、リスクのある操作などを可視化できる機能であり、2026年6月に提供開始されています。
今回の発表では、ブラウザやモバイルデバイスでのAI利用管理に加え、トークン使用量や費用の可視化・分析、Blueprintsを通じたアプリやAIモデルの展開・管理機能が新たに紹介されました。
また今後の方向性として、オンデバイスAIの活用も示されました。クラウドAIのトークンコスト削減や高速処理などが期待できます。Browser AI Governance、AI usage and cost insightsは2026 Q4 リリース予定です。
※2 Jamf AI Governanceの利用には、以下のライセンス・環境が必要です。
Jamf for Mac / Jamf for Mac(高等教育機関向け) / Jamf Business プラン(既存契約中のみ) / Jamf Enterprise プラン
自律型エンドポイント管理:状態把握から復旧までを支援
デバイスの状態把握やアップデート、トラブルシューティングを支援する新機能群も紹介されました。
いずれも2027 Q1 Public Beta リリース予定です。
-
Device Health: CPUやメモリ、メモリプレッシャー、クラッシュ、ストレージ、バッテリー、パフォーマンスなどを継続的に記録し、実際にユーザが快適に利用できているかという視点でMacの状態を確認できます。
-
Ring Deployments: 新しいソフトウェアを、小規模なパイロットグループで検証し、その後全体へ段階的に展開することができます。
展開前後のDevice Healthを比較し、一定期間問題がないことを確認してから次のリングへ進むことで、ソフトウェアアップデートによる影響を抑えながら安全に展開する仕組みです。 -
Vitals/Self Service+: Vitalsは、Self Service+に組み込まれるAIベースの診断アシスタントです。
現在のプロセス、メモリ使用状況、クラッシュ履歴、問題のあるアプリなどを調べ、Macの状態に応じた対処方法をユーザへ提案し、ユーザ自身でも問題解決ができるよう支援します。
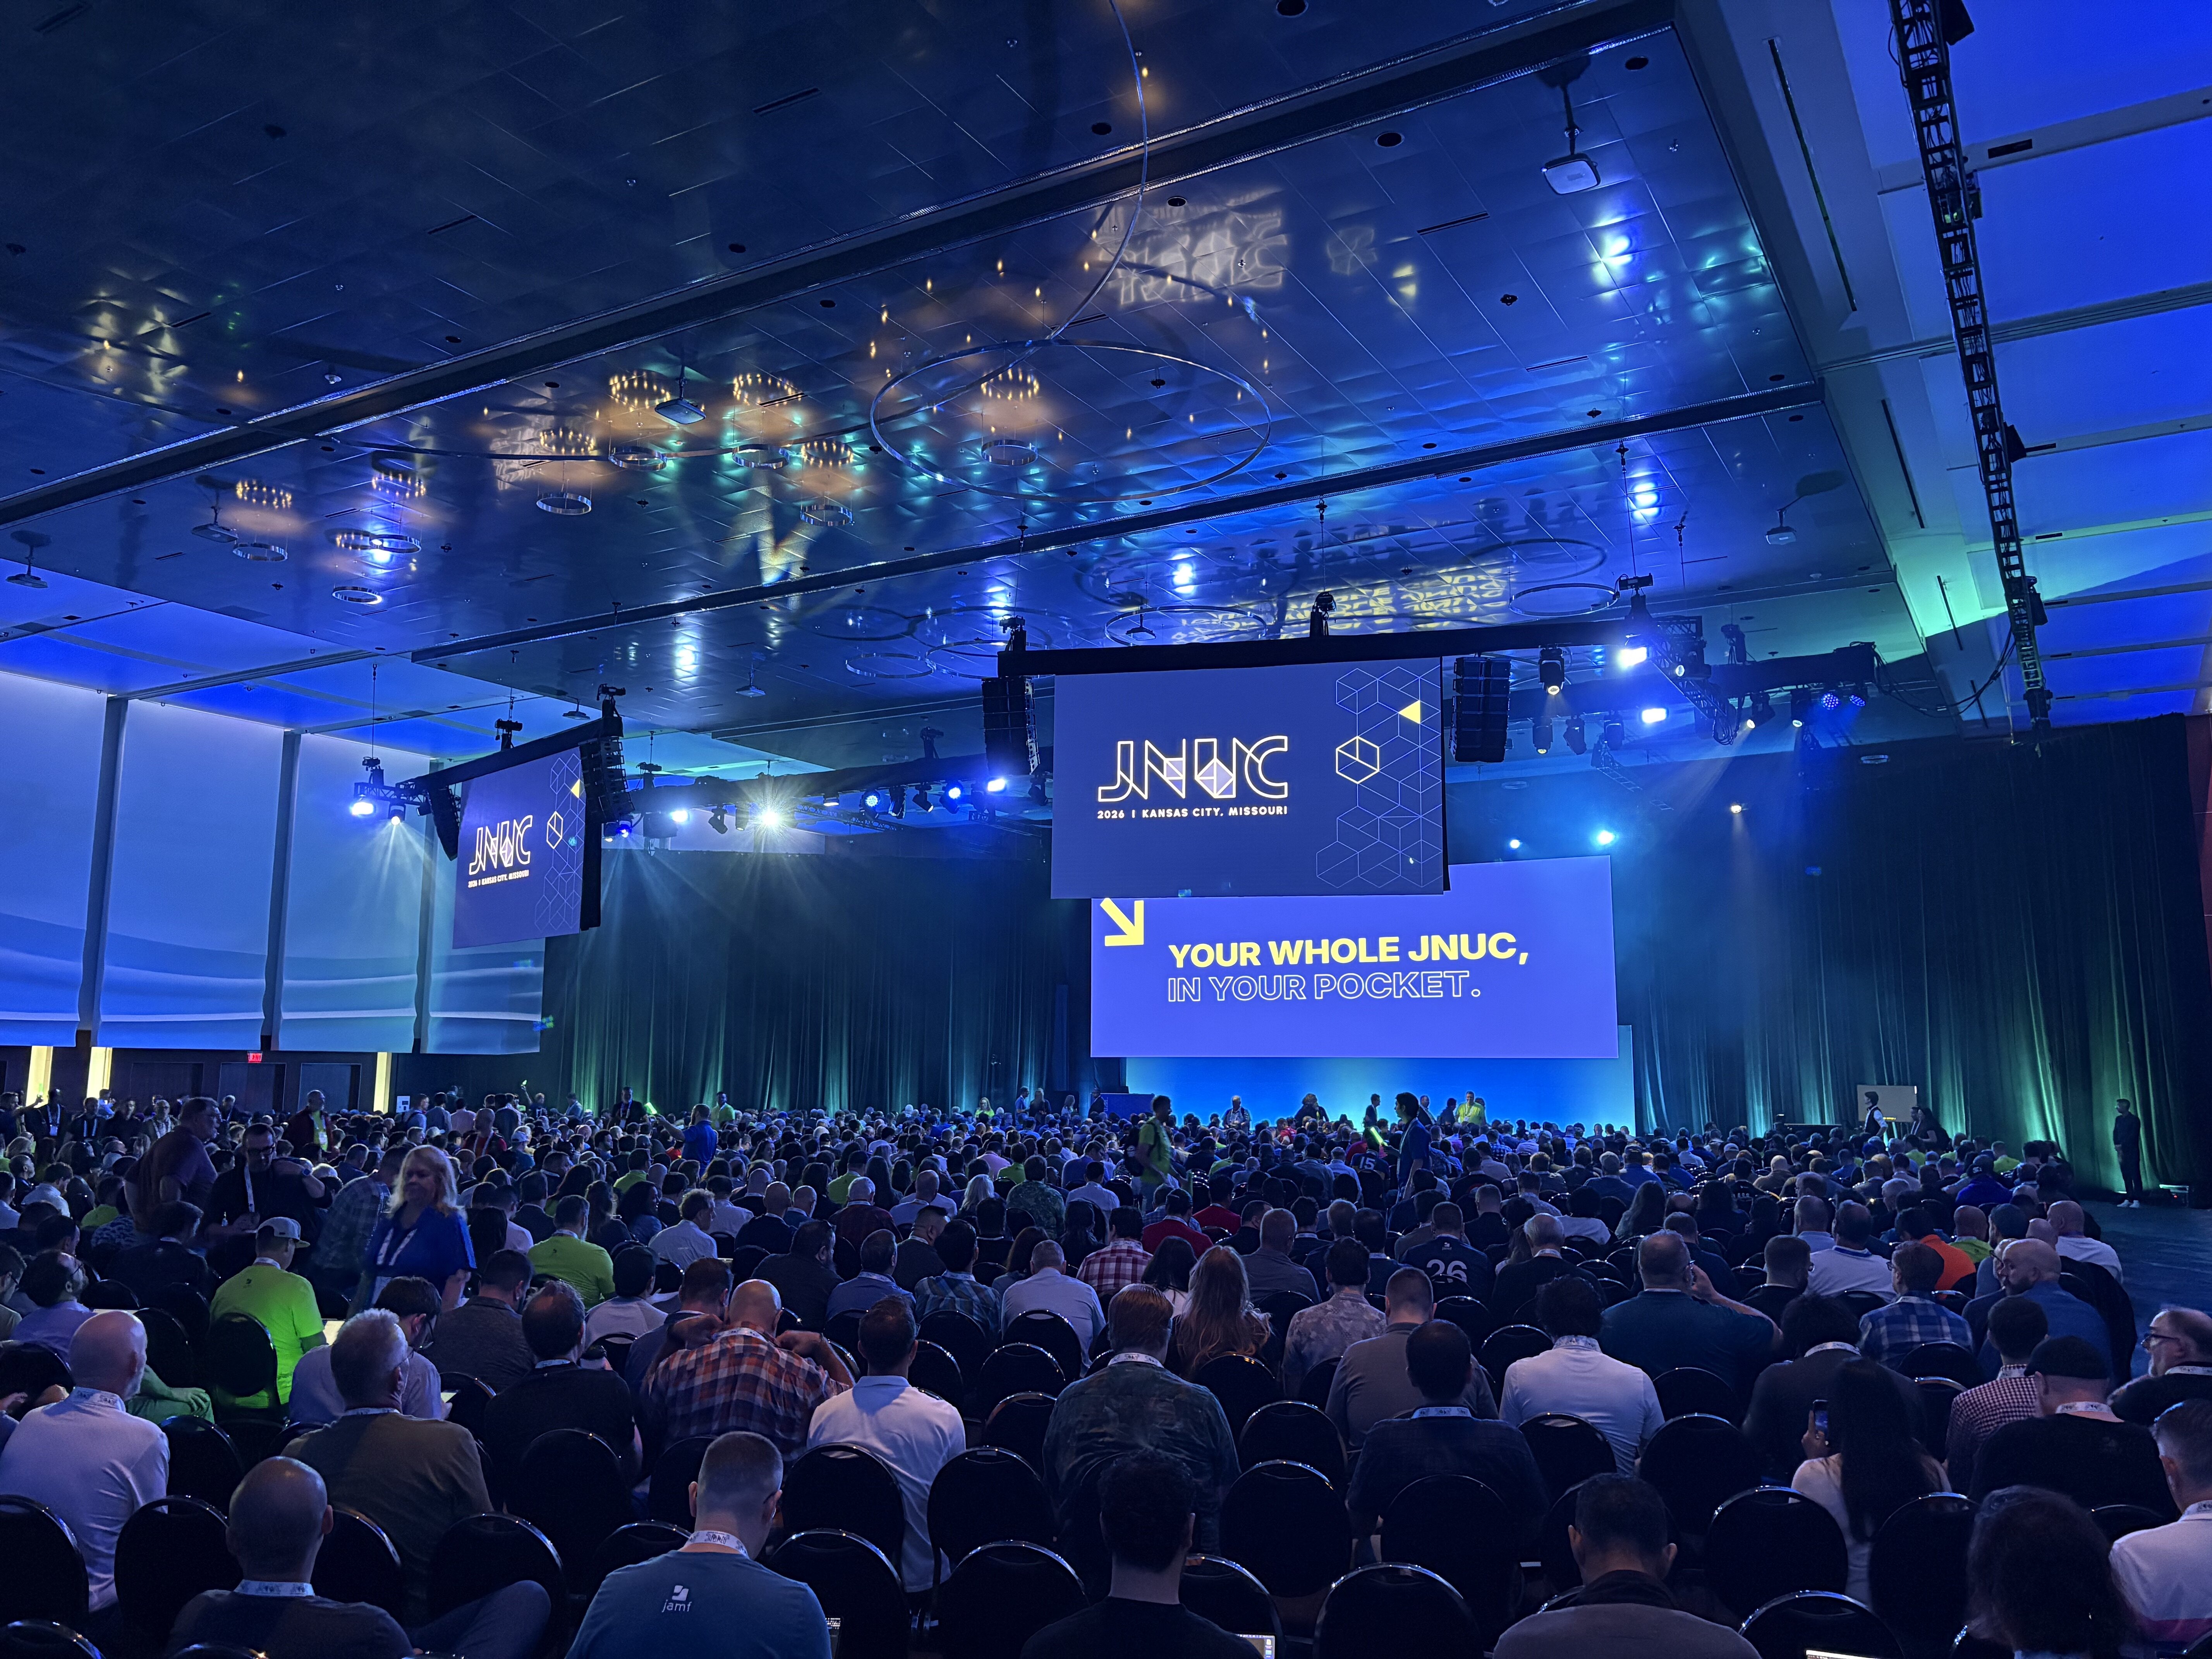
現地のJNUC 2026基調講演の様子
JNUC 2026の基調講演で発表されたこれらの最新機能やAI Governanceに関する内容は、10月30日に開催される「Jamf Nation Live Tokyo 2026」でも取り上げる予定とのことです。
参加登録はこちら
Too登壇セッション振り返り
JNUC 2026では、Tooの米光・鳥元が登壇し、「改善はここから始まる:可視化だけではセキュリティは守れない(Kaizen Starts Here: Visibility Alone Is Not Security)」をテーマに、Jamf Protectを活用したMacのセキュリティ運用についてセッションを行いました。
アラートの可視化にとどまらず、その後の判断や対応につなげるための考え方をご紹介します。
JNUC 2026で配布されたTシャツを着用して登壇
① 可視化だけではセキュリティは守れない
AIの進化に伴い、サイバー攻撃の手法も高度化しています。
Jamf Protectによる脅威の検知/可視化を出発点とした時、誰がアラートを確認し、どのように判断・対応するのかをあらかじめ定めておくことが重要となります。
② Jamf Protectで何が見えるのか
Jamf Protectのアラートからは、検知内容や発生状況、Jamf Protectによる処理結果などを確認できます。
ただし、アラートが必ずしもインシデントを意味するわけではありません。検知された情報をもとに、最終的な判断を行うのは管理者です。
また、FileVaultやファイアウォールなど、デバイスのコンプライアンス状況と組み合わせて確認し、デバイスごとのリスクで優先順位をつけて対応していく必要もあります。
③ MITRE ATT&CKを活用した優先順位づけ
多数のアラートが発生する環境では、すべてに同じ優先度で対応することは困難です。
Tooセッションでは、MITRE ATT&CKの考え方も踏まえ、検知内容やmacOSの保護機能を基準としてリスクを評価する方法を紹介しました。
例えば、保護機能の回避を試みた場合は加点、外部通信などのリスクを伴う場合はさらに加点、すでにブロック済みの場合は減点、といった評価システムのイメージです。
上記のようなシステムで算出されたスコアに基づいて対応の優先順位をつけることで、重要度の高い脅威にリソースを集中させることができます。
④ 対応の仕組みづくりから運用の成熟へ
優先順位づけの次の段階として、対応フローを事前に定義し、リスクスコアに応じて対応を分岐させる仕組みが必要です。
対応フローは、次の5段階で整理できます。
検知 → 判断 → 応答 → 調査 → 復旧
以下の表はセッション内で紹介した対応設計の例ですが、このようにリスクスコアに応じて、対応を分ける方法が考えられます。
|
リスクスコア |
対応例 |
|---|---|
|
高 |
自動隔離 |
|
中 |
Slackへ通知し、承認後に隔離 |
|
低 |
記録のみ |
最初からすべてを自動化するのではなく、まずは記録によって状況を把握し、判断基準や対応フローを整えたうえで、段階的に自動化を進めることが重要です。
セッションでは、次のようなステップでセキュリティ運用を成熟させていく考え方を紹介しました。
可視化 → 理解 → 優先順位づけ → 応答 → 自動化
アラートを確認するだけで終わらせず、適切な判断と対応につなげる仕組みを整えることが、実効性のあるセキュリティ対策につながります。
現地のToo登壇セッション中の様子
JNUC 2026の注目セッション
JNUC 2026では基調講演に加え、ユーザ企業による実践的な事例や、デバイス管理・セキュリティの運用に関するセッションが行われました。各国から様々なJamfの活用方法が紹介され、日本からもJamf Trustを活用されている学校様が登壇されています。
アフターレポートイベントでは、現地でJNUC 2026に参加した米光・鳥元が特に注目したセッションをご紹介しました。
① GitOpsによるMac管理とチーム育成
英国の大手銀行Lloyds Banking Groupから、約5,000台のMacを3つのJamf環境で管理するチームが、TerraformやGitの経験がない状態からGitOpsを導入した事例が紹介されました。
導入にあたっては、学習時間の確保や知識の共有が課題となり、メンバーをDevOpsチームに一定期間参加させ、習得した知識をチーム内に還元する取り組みも行われたとのことです。
新しい技術を導入するだけでなく、チーム全体が知識を習得し、継続的に活用できる体制を整えることの重要性が示されました。
② Compliance × Blueprints
Jamf社メンバーが登壇したセッションでは、コンプライアンスベンチマークによる評価とBlueprintsによる設定管理を組み合わせ、デバイスの設定状況を確認し、必要な設定を適用する事例が紹介されました。
まずは監視によって現状や設定変更の影響を把握し、問題がないことを確認してから設定を適用することで、安全性を確保しながら段階的に改善を進めます。
いきなり設定を強制するのではなく、現状の可視化から設定の是正までを一連の運用として設計することが、継続的なコンプライアンス管理につながります。
③ VPNからJamf Trustへの移行
広島県瀬戸内高等学校からは、セキュリティ上の懸念をきっかけに、従来のSSL VPNからJamf Trustを活用したアクセス方式へ移行した事例が紹介されました。
移行にあたっては、ユーザやデバイスに応じてアクセスを制御するとともに、一部の教員やデバイスで検証を行い、既存のネットワーク環境を活用しながら段階的に展開しました。
セキュリティを強化する際には、技術的な安全性だけでなく、移行の過程でもユーザが日常業務を円滑に継続できることも重要です。
まとめ:可視化をゴールにしないセキュリティ運用へ
|
キーワード |
As-Is:現状の課題 |
To-Be:目指す状態 |
実現する Jamfのアップデート |
|---|---|---|---|
|
可視化 |
デバイスの利用実態を把握できず、対策が必要なリスクを見落としている |
・デバイス内の利用状況を継続的に把握 |
・AI Governance |
|
統制 |
設定変更や更新遅れにより、セキュリティ水準を維持できていない |
・役割やOSが変わっても安全な構成を維持 |
・Blueprints |
|
迅速な対処(自動化) |
問題の検知後も確認・修復に時間がかかり、リスクが長期化 |
・定型的な問題をユーザ自身や自動で修復可能 |
・Routines |
Jamfの機能拡張だけでなく、それらを実際の運用にどう生かすかという視点も重要になりそうです。
特に、近日のJamfのアップデートでは、変化が起きてから対応するだけでなく、変化を前提に、利用者への影響を抑えながら自律的に環境を維持・改善する方向性が見られます。
管理の効率化・自動化だけでなく、実際にAppleデバイスを使用する現場のユーザが業務に集中できる環境づくりにもつながると考えられます。企業へのAppleデバイス導入を支援するTooとしても、デバイス管理支援という一側面のみならず、よりユーザの実態に寄り添った支援に繋げられるアップデートとなりました。
一方で、セキュリティ対策は、デバイスの状態やアラートを把握するだけでは十分ではありません。Tooの登壇セッションでも取り上げたように、得られた情報をもとにリスクを判断し、適切な対応につなげることが重要です。
Tooでは、Jamfを活用したAppleデバイスの管理・セキュリティ対策から、導入後の運用まで、お客様の課題に応じた支援を行っています。
また、TooのMDM運用支援サービス「あんしんMDM運用」では、オプションメニューとして、Jamf Protectで確認したアラート・コンプライアンス情報を月次で分析・レポート化する「セキュリティレポートサービス」を提供しています。
Appleデバイスの管理やセキュリティ運用に課題を感じている方は、ぜひTooまでご相談ください。
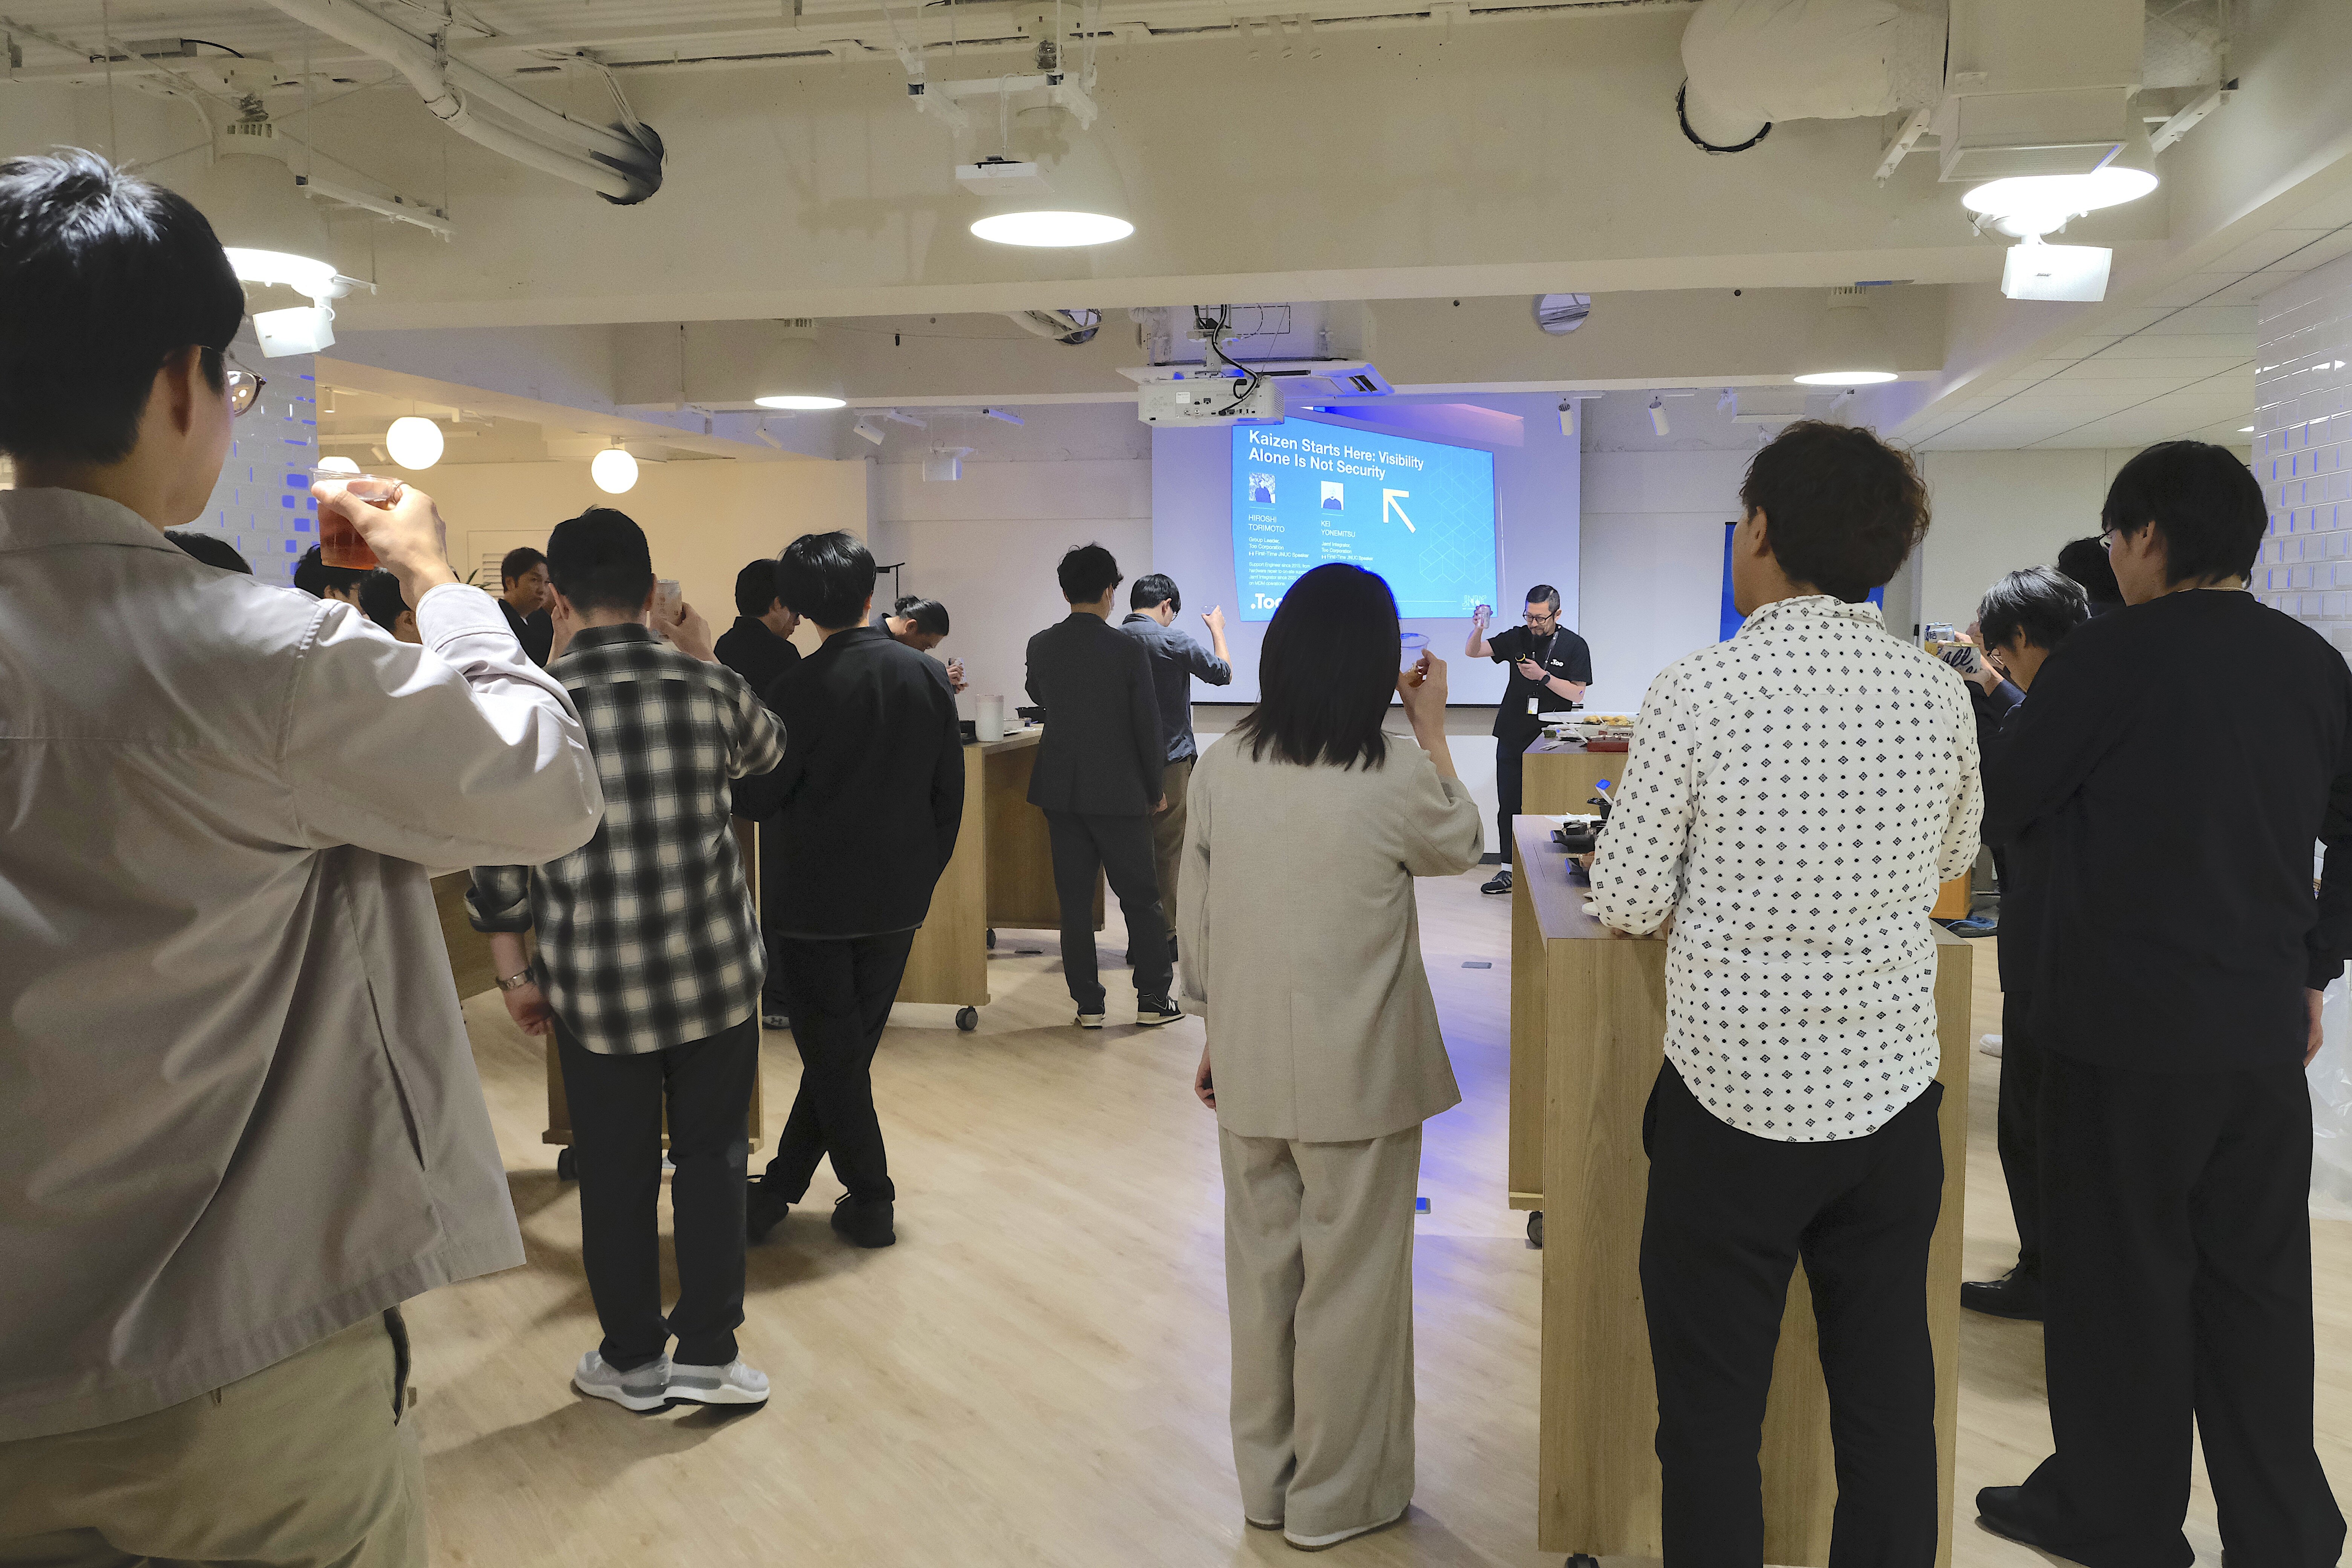
Too オフィスにて行われたアフターレポート後の懇親会の様子
記事は2026年10月22日現在の内容です。

この記事に付けられたタグ
おすすめ記事を見る